Toda tienda WooCommerce que envía a través de un almacén externo tiene, en algún cajón (o en un PDF que nadie abrió), un contrato de encargo del tratamiento con ese almacén. O debería tenerlo. Y casi ninguna de esas tiendas ha comparado lo que su conector de fulfillment envía de verdad, o puede leer, con lo que dice ese contrato.
Wareferry nace precisamente para cerrar esa brecha.
Alcance de este artículo
Este artículo es una lectura técnica del RGPD aplicada a un problema muy concreto: llevar los pedidos de WooCommerce a un almacén. Es ingeniería, no asesoramiento jurídico. Si tu tienda tiene una exposición legal relevante, consulta con un especialista en protección de datos.
Dos artículos que importan aquí
Artículo 5.1.c: minimización de datos
El principio es corto: los datos personales serán «adecuados, pertinentes y limitados a lo necesario en relación con los fines para los que son tratados». No «lo que algún día podría venir bien». Lo necesario para el fin.
Y el fin, en fulfillment, es de lo más concreto que se puede pedir: meter estos artículos en una caja y hacer llegar la caja a esta persona.
Artículo 28: el encargado del tratamiento
Cuando un operador logístico recibe los nombres y direcciones de tus clientes para enviar tus pedidos, está tratando datos personales por cuenta tuya. En lenguaje RGPD, tú eres el responsable y el almacén es el encargado del tratamiento. El artículo 28 dice que solo debes recurrir a encargados que ofrezcan garantías suficientes, que la relación necesita un contrato y que el encargado trata los datos siguiendo tus instrucciones documentadas.
Vuelve a leerlo pensando en un conector de fulfillment. «Siguiendo tus instrucciones documentadas.» Tu instrucción es «envía este pedido». No «date una vuelta por la tienda y llévate lo que necesites».
Dónde se complica el conector pull
La integración de fulfillment típica para WooCommerce funciona en modo pull. Creas una clave de la API REST (a menudo de lectura y escritura, a menudo sobre pedidos y clientes), la pegas en el portal del operador y su sistema consulta tu tienda cada cierto tiempo en busca de pedidos nuevos.
El problema no es lo que hacen con esa clave; cabe presumir la buena fe. El problema es lo que la clave permite. Una clave de la API de WooCommerce se acota por recurso, no por pedido ni por fecha. Una clave que puede leer los pedidos de hoy puede leer los de 2019, los cancelados y los de clientes que te pidieron borrar su cuenta y cuyos pedidos conservas por obligaciones fiscales. Todo eso está a una petición de distancia.
Así que el encargado acaba con un acceso permanente a muchos más datos personales de los que el fin necesita. Pero la minimización se refiere a lo que se pone a disposición, no a lo que se espera que nadie toque. Y si se comprometen los sistemas de ese operador, «tenían acceso de lectura a toda la tienda» no es una frase que nadie quiera escribir en una notificación de brecha.
Qué necesita de verdad un almacén
Escribir un plugin por operador implica leerse muchas API de pedidos y comprobar qué campos son obligatorios. La respuesta es tranquilizadoramente aburrida. Para enviar un pedido, un almacén necesita:
- El nombre del destinatario.
- La dirección de envío.
- Un teléfono, cuando el transportista lo exige (algunos lo piden para ciertos países o servicios; muchos no).
- Un correo, solo si el transportista manda avisos de entrega y tú los quieres.
- Las líneas del pedido: SKU y cantidad.
- Tu referencia de pedido, para que el seguimiento vuelva al sitio correcto.
Nada más. Ni dirección de facturación, ni histórico de pedidos, ni notas del cliente, ni lista de otros clientes, ni método de pago. El conjunto mínimo cabe en la etiqueta, porque casi todo acaba impreso en ella.
Cómo lo plantea Wareferry
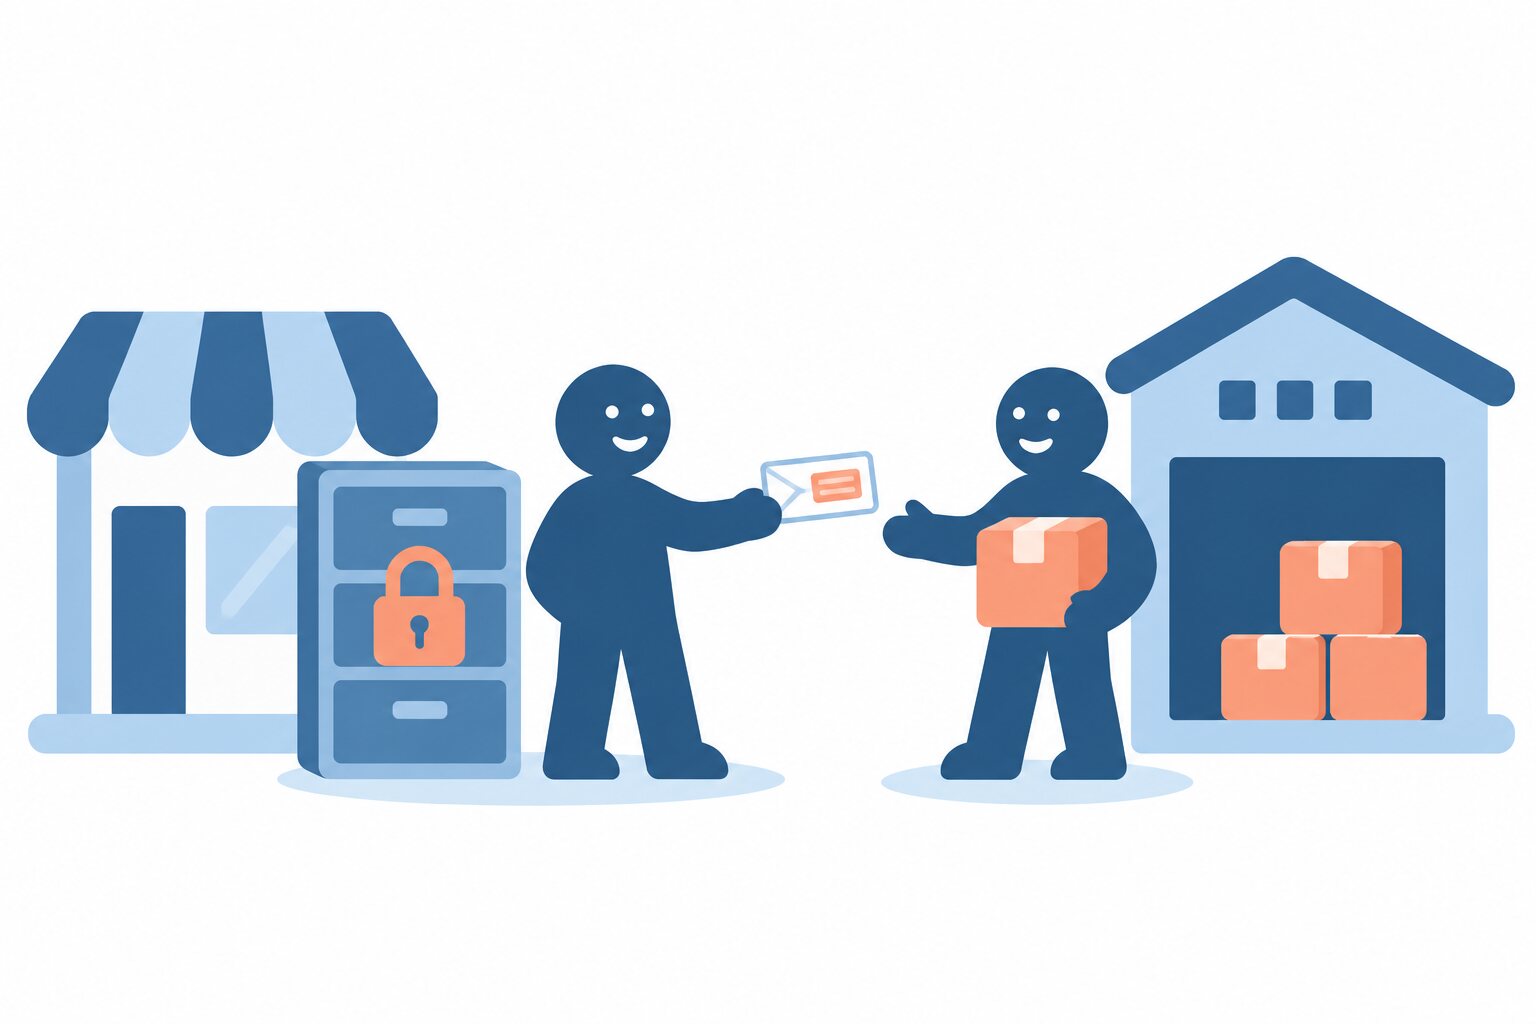
Wareferry es una familia de plugins de WooCommerce, uno por operador (Huboo, Bigblue, Quivo y los demás). La decisión de diseño que importa aquí es push en lugar de pull. Tu tienda envía cada pedido al almacén, con los campos de arriba y nada más. El operador nunca recibe tus claves de WooCommerce ni acceso de administrador. La conexión usa tu propia cuenta con el almacén, así que las credenciales van en sentido contrario: eres tú quien se autentica ante ellos.
La consecuencia clave es que la minimización deja de ser una promesa en un contrato y pasa a ser una propiedad del sistema. El almacén no puede leer lo que nunca se le envió. La explicación completa está en cómo funciona.
El registro de peticiones, enmascarado
Hay otro lugar donde suelen acumularse datos personales: los logs. Cualquier integración que merezca la pena guarda un registro de lo que envió y de lo que le contestaron, porque cuando un pedido falla a las tres de la mañana hay que saber por qué. Pero un log que guarda nombres, direcciones y teléfonos completos en texto plano es, en la práctica, una segunda base de datos de clientes con peor control de acceso.
Por eso el registro de peticiones de Wareferry enmascara los campos personales. Se ve que la petición salió, qué pedido era, qué SKU, qué contestó el operador y qué error devolvió. Lo que no se muestra es el teléfono del cliente, visible para cualquiera con acceso a los logs. Suficiente para depurar, insuficiente para filtrar datos.
Estado actual
Wareferry está en desarrollo. No hay nada a la venta y todavía no hay precios. Aún no tiene un historial en producción, y no hace que una tienda «cumpla el RGPD», porque ningún plugin puede conseguir eso por sí solo. Lo que hace es eliminar una fuente de exposición grande e innecesaria de un proceso que la mayoría de las tiendas nunca ha revisado.
Si tu contrato de encargo dice una cosa y tu conector hace otra, quizá te interese apuntarte a la lista de espera para recibir un aviso cuando Wareferry esté listo.